文/台灣前進陣線
中選會爆個資外洩 1,573位縣市長、議員候選人身分證字號全曝光
台灣前進要求立即依法通知、全面調查究責
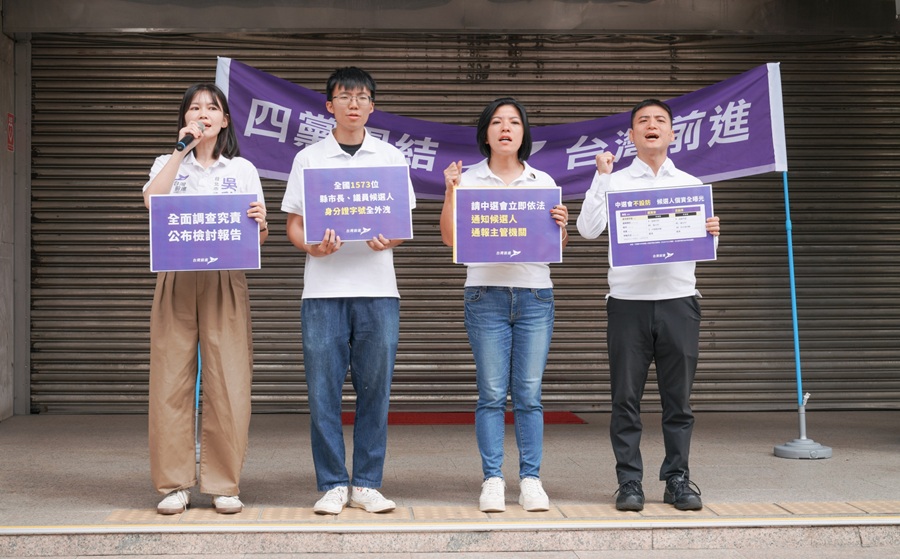
台灣前進陣線今(28)日召開記者會揭露,中選會10月16日上線的「公職候選人財產申報系統」公告網站,在網頁背景資料中夾帶全國1,573位直轄市長、縣市長及議員候選人的身分證字號,任何開啟查詢頁面的民眾都能透過瀏覽器取得。
台灣前進昨(27)日確認後,立即致電並發函通知中選會撤除,資料雖已下架,但候選人個資已在網路上暴露長達11天。台灣前進痛批中選會毫無個資保護意識,要求立即依法通知候選人、通報主管機關,並全面調查究責、公布檢討報告。
時代力量台北市士林北投議員候選人謝閔弘表示,依《公職人員財產申報法》,縣市長、議員候選人申報的財產須上網公開,但台灣前進近日調查候選人財產申報資料時,卻意外發現中選會公開的不只是財產。
謝閔弘說明,民眾開啟查詢頁面時,網頁會在背景載入整份資料,畫面上雖然只顯示姓名、選區,資料裡卻逐筆列出每位候選人的身分證字號,涵蓋縣市長候選人81人、議員候選人1,492人,連台北市長候選人蔣萬安、沈伯洋都在其中。台灣前進候選人也已確認,外洩的正是自己真實的號碼。
小民參政歐巴桑聯盟台北市中山大同議員候選人李惠暄指出,《公職人員財產申報資料審核及查閱辦法》明定,公開申報資料時應遮蓋身分證統一編號;中選會不但沒有遮蓋,還將號碼公開,已違反《個人資料保護法》第16條。依個資法第12條及《資通安全管理法》第17條,中選會應通知當事人並向主管機關通報。
李惠暄也批評,立法院去年10月三讀的個資法修正條文,因個人資料保護委員會遲未成立,至今仍未施行。
台灣綠黨共同召集人暨新北市新莊議員候選人甘崇緯說明,這起事件並非駭客入侵,而是中選會網站直接把整份資料送到瀏覽者的電腦,送出前卻沒有移除用不到的身分證字號。資料中本來就有系統自編的流水號可供辨識,身分證字號完全沒有出現的理由。
甘崇緯強調,中選會應全面檢查所屬網站並追究責任;數位發展部資通安全署身為主管機關,應全面清查政府網站並納入資安稽核;個人資料保護委員會籌備處也應主動介入調查、訂定明確規範,不能任由政府機關一再外洩個資。
台灣基進台北市南港內湖議員候選人吳欣岱指出,候選人的出生年月日本來就刊登在選舉公報上,如今身分證字號也遭公開,許多以身分證字號加生日驗證身分的系統形同失守,選舉期間候選人更可能成為詐騙集團冒名行騙的目標。
吳欣岱也批評,2022年2,300多萬筆戶政資料外洩,政府至今未通知受害國人,並呼籲中選會不要重蹈覆轍,別再把人民的個資當玩笑。
台灣前進陣線呼籲,中選會應立即依法通知候選人、通報主管機關,並公布檢討報告;立法院也應儘速通過個資會組織法,讓個資法修正條文早日上路,補上政府機關個資保護的制度漏洞。